LA DEFENSA,
A LA VISTA.
Entra en Sentinel. Explora su interfaz, sus hallazgos
y el recorrido de una alerta hasta Telegram.
UN CENTRO
DE DEFENSA.
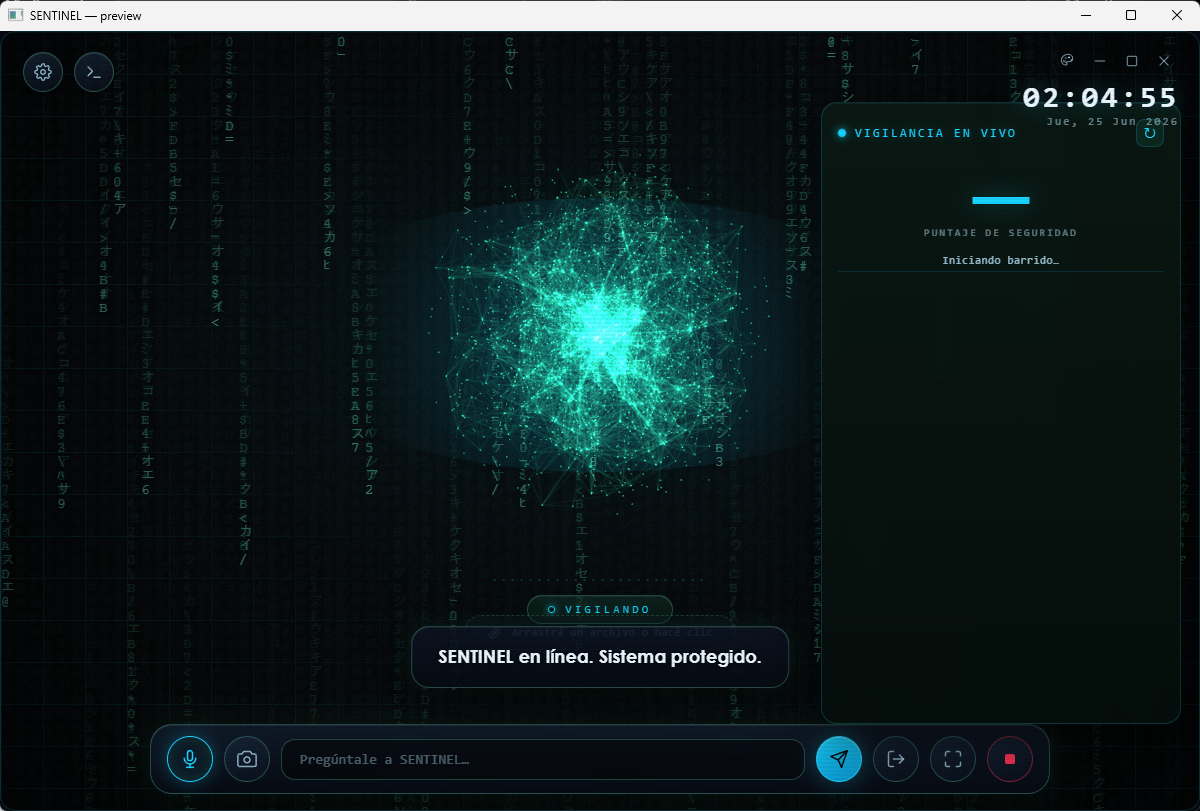
Una interfaz propia para observar el equipo, revisar su blindaje y entender qué merece atención. El orbe forma parte de la identidad de Sentinel; la evidencia está en sus registros.
- Aplicación de escritorio para Windows
- 16 controles de configuración y seguridad
- Hallazgos con severidad y contexto
CADA SEÑAL
DEJA HUELLA.
Puertos expuestos, cambios de configuración, persistencia y eventos del sensor. Consulta lo que realmente quedó guardado, con su fecha y su equipo.
- — observaciones conservadas
- Búsqueda por hallazgo y técnica MITRE
- Filtros por fecha, severidad y equipo
Leyendo hallazgos guardados…
> ACCESO solo lectura
> ESTADO historial verificable
DEL SENSOR
A TU CANAL.
Sentinel puede avisar por Telegram cuando el agente identifica una alerta IDS nueva. Aquí puedes ver las marcas de envío que ya existen, vinculadas a su evidencia.
- — claves de alerta marcadas como enviadas
- Detección de alertas repetidas antes de notificar
- Evidencia adjunta cuando está disponible
Las burbujas resumen registros locales. No acreditan lectura del destinatario ni entrega actual del archivo.
EL HALLAZGO
SE PUEDE EXPLICAR.
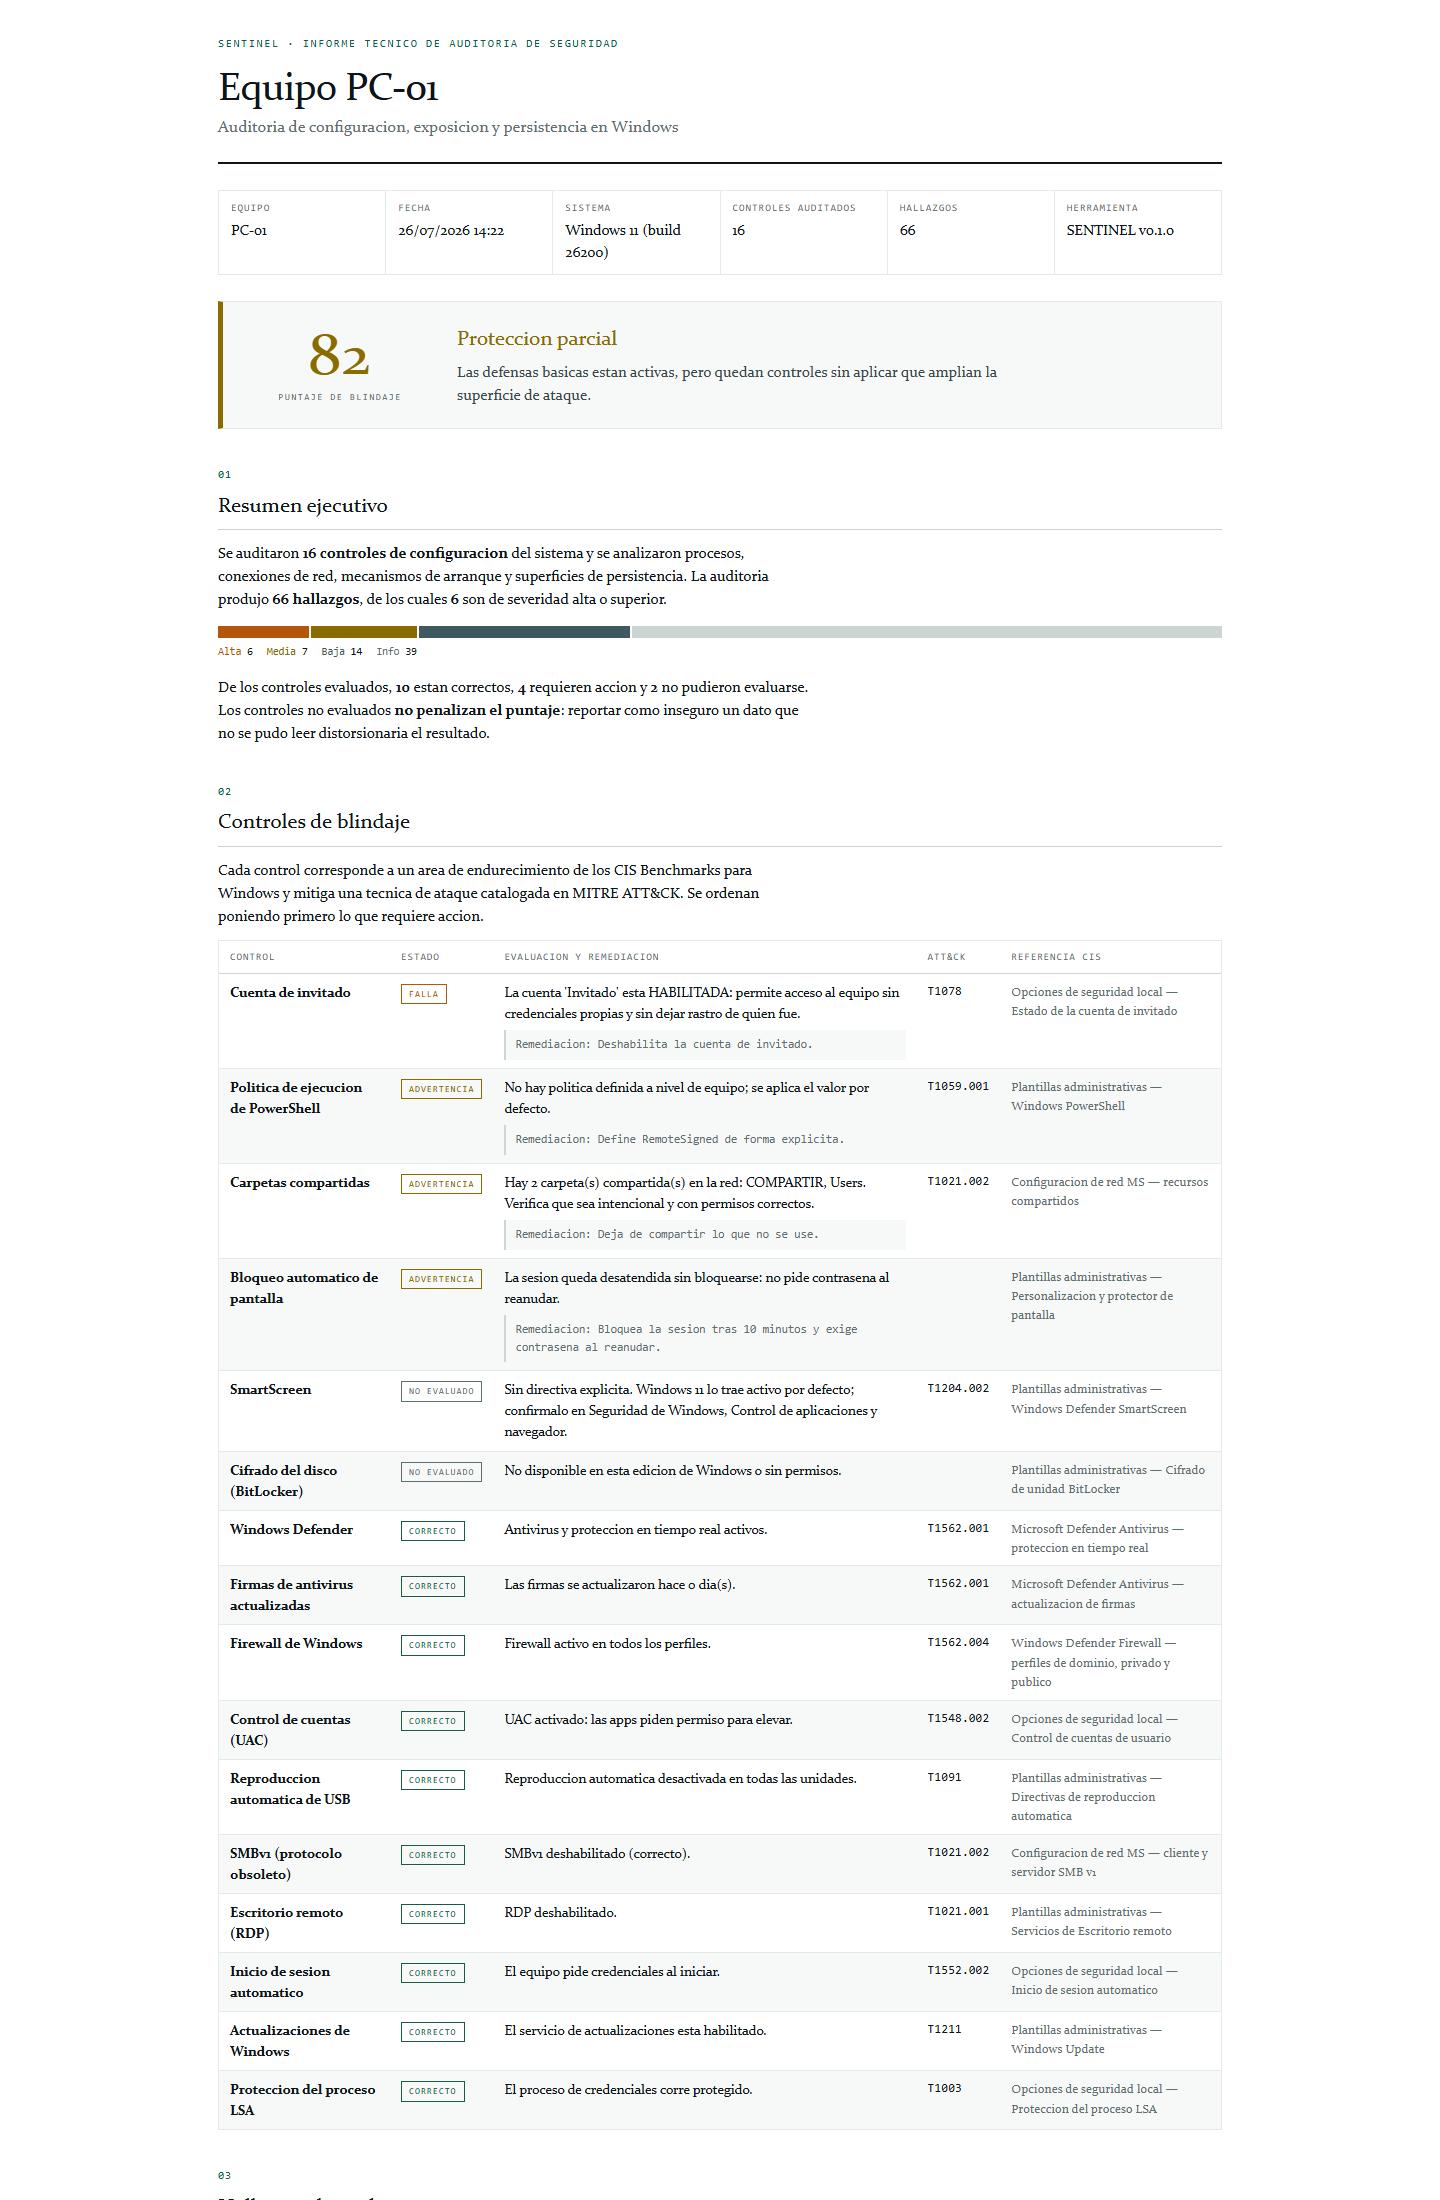
El informe de Sentinel conecta controles, severidad y referencias. Esta captura pertenece a un informe del proyecto: puedes ampliarla y revisar cómo se presenta una auditoría.
- Resumen ejecutivo y puntaje de blindaje
- Evaluación y remediación por control
- Referencias MITRE ATT&CK y CIS
Archivo del 26/07/2026 · no representa la configuración actual del equipo.
DETRÁS DE CADA REGISTRO.
Las cifras proceden de la base local. Una condición repetida en distintas auditorías produce varias observaciones.
Observaciones por fecha.
Últimas 21 fechas con registros.
DESCARGA.
INSTALA. EXPLORA.
Obtén el código de Sentinel desde su repositorio y abre la aplicación en Windows.
01 Abre PowerShell donde quieras guardar el proyecto.
git clone https://github.com/huaynariveraelvis-rgb/sentinel.git
cd sentinel
python -m venv .venv
.\.venv\Scripts\python.exe -m pip install -r requirements.txt
.\.venv\Scripts\python.exe -m sentinel01 Descarga el ZIP y extrae la carpeta sentinel-main.
02 Abre PowerShell dentro de esa carpeta y ejecuta:
python -m venv .venv
.\.venv\Scripts\python.exe -m pip install -r requirements.txt
.\.venv\Scripts\python.exe -m sentinelABRE SENTINEL.
ENTRA EN EL DETALLE.
Consulta el registro completo o revisa cómo funciona la plataforma.